 Agencia Libertad
Ataque informatico en Francia: como unos controllers de frio sin actualizar terminaron arruinando mercaderia
Un hackeo remoto contra al menos 350 supermercados franceses manipulo la temperatura de heladeras y camaras frigorificas y dejo al descubierto un problema habitual en la industria: equipos conectados a internet con software sin actualizar. Especialistas explican que paso y que medidas pueden evitarlo.
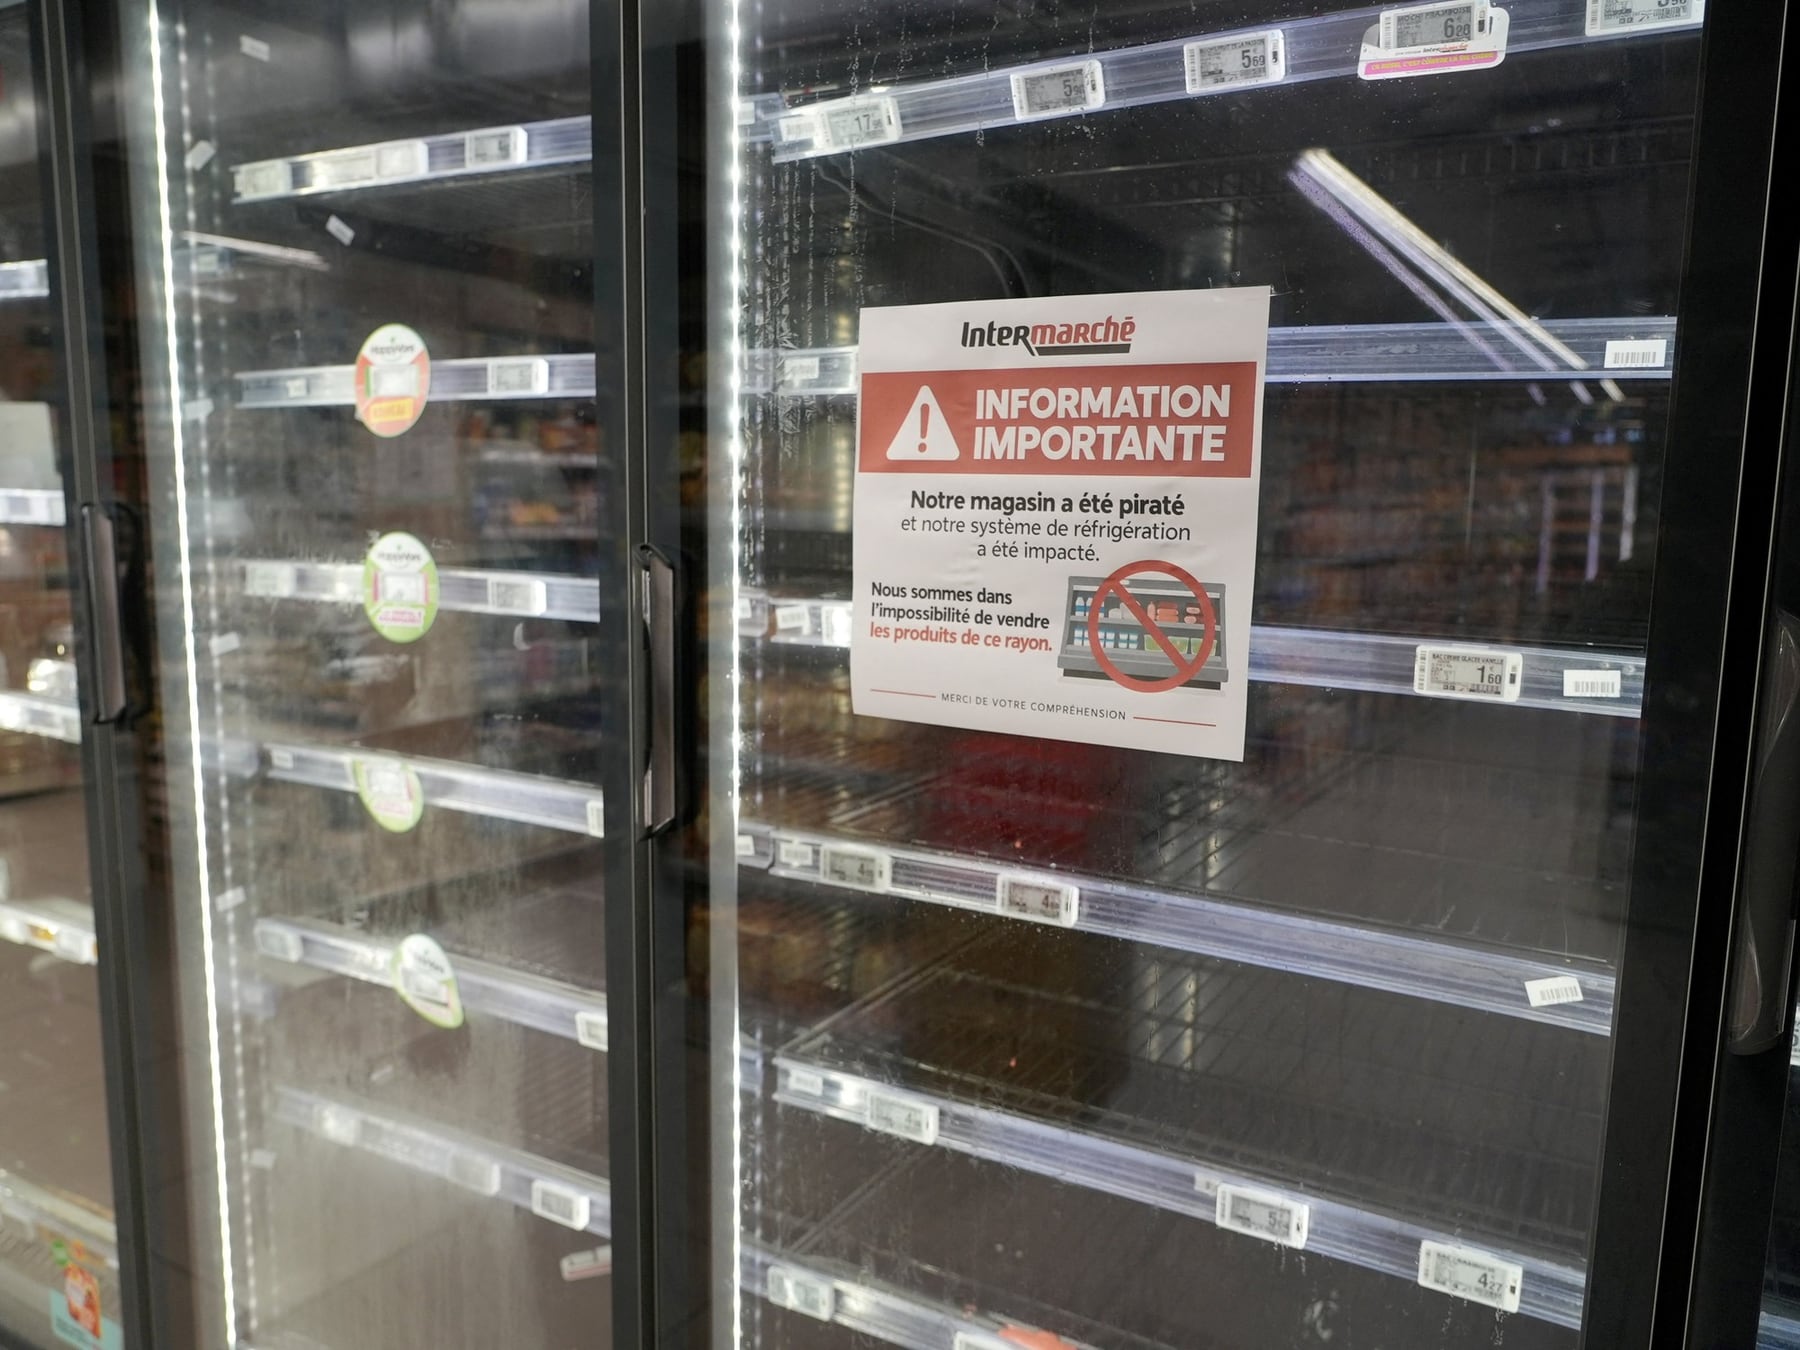
Les cuento un caso que parece de ficcion pero que acaba de ocurrir en Francia y que sirve para entender un riesgo cada vez mas comun: alguien, desde una computadora y a kil metros de distancia, logro subir la temperatura de las heladeras de una cadena de supermercados hasta niveles que arruinaron mercaderia fresca y congelada, y provoco incluso incendios. Lo que parece un disparate tecnologico es en realidad el resultado de una combinacion conocida: controladores industriales conectados a internet, versiones de software sin actualizar y credenciales o configuraciones debiles. Los protagonistas involuntarios fueron equipos de la empresa danesa Danfoss, especializada en refrigeracion y automatizacion industrial.
Para entender la dimension del problema hay que saber primero que las heladeras y camaras frigorificas modernas no son simples electrodomesticos. Llevan incorporadas pequenas computadoras que permiten supervisar temperaturas, compresores y ciclos de descongelamiento desde una consola central. Asi, una cadena con decenas de locales puede detectar fallas y hacer ajustes sin enviar tecnicos a cada sucursal. Esa comodidad operativa, justamente, fue la puerta de entrada del ataque.
Que dijo la empresa y que se sabe hasta ahora
Danfoss reconocio que varios equipos comprometidos utilizaban versiones antiguas de su firmware, es decir, el programa interno que hace funcionar al controlador, algunas ya sin soporte ni actualizaciones. Un relevamiento con la herramienta de busqueda Shodan, que permite localizar dispositivos conectados a la red, mostro que al menos 4.500 interfaces de Danfoss eran visibles desde internet al momento del incidente, aunque no se determino cuantas presentaban fallas realmente explotables. La diferencia es clave: ver un dispositivo expuesto en internet no es lo mismo que poder controlarlo, y en eso hace foco el especialista en ciberinteligencia Braian Arroyo.
“Shodan puede mostrarnos donde esta esa puerta digital, pero eso no significa que tengamos la llave para abrirla. Para ingresar, un atacante necesita explotar una vulnerabilidad concreta, contar con credenciales filtradas o aprovechar una configuracion insegura. En ocasiones, esos problemas permiten acceder incluso sin conocer la contrasena.”Braian Arroyo, analista de ciberinteligencia
Como se explico la falla tecnica
Una de las hip tesis mas solidas apunta a fallas ya documentadas en el modelo Danfoss AK-SM 800A. El equipo de investigacion Team82, de la firma Claroty, identifico vulnerabilidades en ese controlador que permitian eludir la autenticacion, o sea, saltearse el paso de usuario y contrasena, y ejecutar instrucciones en forma remota. Danfoss publico actualizaciones para corregirlas, pero las autoridades francesas aun no confirmaron que esas fallas especificas hayan sido el vector utilizado en este ataque. Lo concreto es que, una vez dentro del sistema, un atacante puede alterar temperaturas, modificar ciclos de descongelamiento o desactivar alarmas.
- Contrase n por defecto: cambiar de inmediato la que viene de fabrica.
- Acceso remoto: evitar exponer el controlador directo a internet; usar una red privada virtual o VPN, es decir, un tunel cifrado que protege la conexion.
- Firmware: actualizar el software interno del equipo apenas el fabricante publique un parche.
- Monitoreo: configurar alertas automaticas ante cambios de temperatura fuera de rango.
- Personal: capacitar al equipo tecnico para que reconozca reportes anomalos y actue rapido.
Que cambia para el usuario comun
Aun cuando el ataque ocurrio lejos, el caso sirve de recordatorio: la seguridad informatica de la cadena de frio no es solo un tema de empresas. Detras de cada gndola hay un sistema conectado, y una falla puede terminar en mercaderia tirada a la basura, precios mas altos o directamente productos inseguros en nuestras mesas. La advertencia, en definitiva, es doble: para las empresas, no dejar equipos industriales colgados en internet sin actualizar; para nosotros como consumidores, entender que la disponibilidad y la calidad de los alimentos que compramos dependen, cada vez mas, de software que alguien tiene que mantener vigilado.
Comentarios
0Todavía no hay comentarios. Sé el primero.